Gadżet
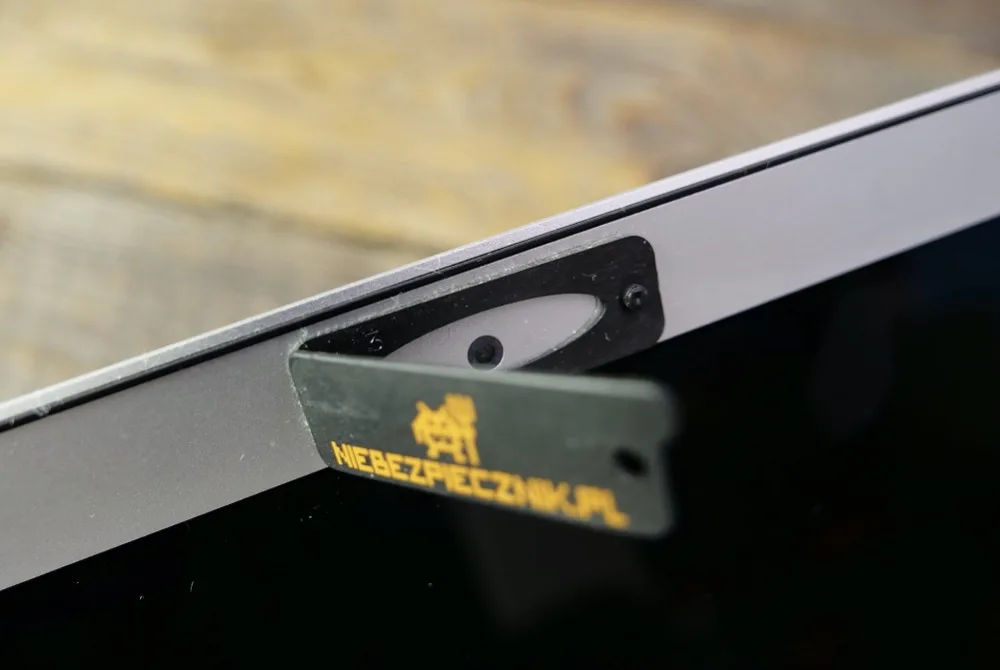
Zaślepka na kamerę „Nie gap się!”
Przydatna szczególnie teraz, gdy częściej rozmawiamy na wideokonferencjach i warto "fizycznie" kontrolować to, czy kamerka coś widzi, czy nie -- a ta zaślepka / osłonka na to pozwala
13,99 zł
Klucz U2F
Klucz U2F
Klucz, który w 100% ochroni Cię przed atakami phishingowymi na konta w serwisach internetowych
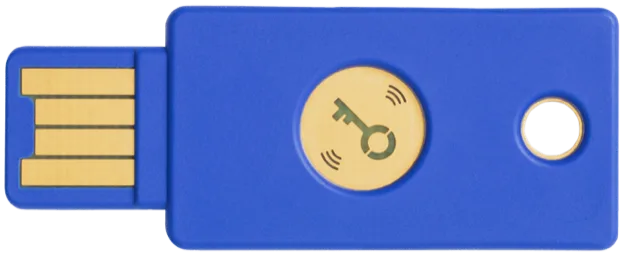
Na tej stronie kupisz klucz U2F Yubikey marki Yubico, który ma wszystko co trzeba, aby w 100% ochronić Cię przed atakami phishingowymi i zabezpieczyć proces logowania do serwisów internetowych a także banków. Klucz pasuje do portu USB i wspiera protokół NFC, a więc możesz go używać zbliżeniowo z kompatybilnymi smartfonami. Klucz wysyłamy tylko kurierem (gratis!).
Klucze U2F występują w wielu wariantach. Powyższy klucz jest najprostszym i najtańszym rodzajem klucza. Jest idealny i wystarczający dla większości osób, ale jeśli potrzebujesz klucza w mniejszym rozmiarze (takiego, którego „schowasz” całkowicie w porcie USB) albo chcesz wykorzystać klucz do przechowywania kluczy SSH i GPG i obsługi protokołów OATH-HOTP/TOTP, to zobacz pozostałe warianty kluczy U2F w naszym sklepie. Jeśli te protokoły nic Ci nie mówią - nie potrzebujesz klucza, który je obsługuje. Ten Ci w zupełności wystarczy, bo chroni przed atakami phishingowymi tak samo dobrze jak droższe klucze.
Yubico właśnie zrezygnowało z produkcji kluczy USB-A w kolorze niebieskim! Po wyprzedaniu niebieskich zapasów będziemy wysyłać ten sam klucz, ale tylko w kolorze czarnym.
Bez problemów zabezpieczy konta w wielu popularnych serwisach internetowych:
Google, Facebook, Microsoft, Twitter, YouTube, Onet, WP, Proton, Dropbox, Github, Amazon
...i wieloma innymi, które wspierają standard FIDO/FIDO2 i klucze U2F
Chociaż jeden klucz można skonfigurować z kilkoma różnymi serwisami, polecamy zakup 2 kluczy i skonfigurowanie ich obu w każdym z serwisów, który na to pozwala. Podstawowy klucz należy nosić zawsze przy sobie, a zapasowy klucz warto schować w bezpiecznym miejscu - przyda się, w sytuacji kiedy zgubimy klucz podstawowy.
Powodów jest wiele - podsumowaliśmy je w tym krótkim filmie:
Ale jeśli lubisz czytać, to nie ma problemu. Oto kluczowa (hehe, rozumiesz, kluczowa!) informacja: klucz U2F to jedyna metoda dwuetapowego uwierzytelnienia (2FA) chroniąca Cię w 100% przed phishingiem. Nawet jeśli dasz się oszukać cyberprzestępcy i na podrobionej stronie wprowadzisz login i hasło, to - jeśli korzystasz z tego klucza do dwuetapowego uwierzytelnienia - atakującemu nie uda się przejąć Twojego konta.
Jednorazowe kody wysłane SMS-em lub przepisywanie kodów z aplikacji mobilnej (np. Google Authenticator, Authy) z których być może korzystasz obecnie da się obejść! Nie zabezpieczają one kont przed phishingiem! Zobacz nasz darmowy wykład, który pokazuje jak przestępcy krok-po-kroku omijają te zabezpieczenia i wyjaśnia dlaczego klucz U2F, jako jedyna forma tzw. „dwuskładnikowego uwierzytelnienia” nie jest podatny na takie ataki.
Phisherzy po prostu nie są w stanie przez internet wykraść z klucza U2F żadnych informacji. Gwarantuje to tzw. „secure element” wbudowany w klucz, który w uproszczeniu jest małym komputerem. Po włożeniu klucza do portu USB (lub zbliżenia do czytnika NFC w smartfonie), klucz otrzymuje zasilanie i może przeprowadzić bezpieczne, kryptograficzne operacje „w sobie”, a nie na Twoim urządzeniu. Dzięki takiemu podejściu, Twój kryptograficzny sekret znajdujący się w kluczu i używany do dwuskładnikowego uwierzytelnienia w serwisach internetowych nigdy nie opuszcza klucza U2F. Dlatego phisherzy nie są w stanie go wykraść.
Wyjaśnienie dla bardziej technicznych użytkowników:
Klucz U2F w bezpiecznym elemencie generuje parę kluczy, prywatny i publiczny. Klucz publiczny jest wgrywany do serwisu internetowego lub aplikacji podczas konfiguracji klucza U2F jako drugiego składnika uwierzytelnienia (2FA). Podczas logowania, po podaniu hasła, na drugim kroku uwierzytelnienia klucz - tylko po dotknięciu palcem przez użytkownika - poprzez operację podpisu kryptograficznego udowadnia, że jest tym, który wcześniej spięto z serwisem. Klucz prywatny nigdy nie opuszcza bezpiecznego elementu klucza U2F. Operacja podpisu odbywa się w bezpiecznym elemencie, na kluczu, dlatego klucza prywatnego nie da się wykraść ani odczytać z klucza U2F (pamięć typu write-only).
Te klucze można łatwo i niskim kosztem wykorzytać w firmie, do zabezpieczenia aplikacji internetowych przed wyciekiem i pracowników przed atakami phishingowymi. Jak to osiągnąć pokazujemy podczas naszego kursu online Cyberbezpieczeństwo dla Firm. Zaintneresowany? Aby zamówić go dla swojej firmy, skontaktuj się z nami!
Gdybym korzystał z tego klucza, nie zostałbym zhackowany przez Rosjan. - John Podesta, szef kampanii prezydenckiej Hillary Clinton
Dałam się zhackować i ktoś przejął moje oficjalne konto na Facebooku wywołując polityczny skandal. Mogłam tego uniknąć, gdybym zabezpieczyła je kluczem U2F - Marlena Maląg, minister rodziny i polityki społecznej w drugim rządzie Mateusza Morawieckiego.
Gdybym kupił klucz wszystkim moim pracownikom, ich konta w naszym wewnętrznym systemie nie zostałyby przejęte i włamywacze nie przejęliby profili Baracka Obamy, Billa Gatesa, Elona Muska, firmy Apple i wielu innych. - Jack Dorsey, założyciel Twittera, którego pracowników zhackował 21-latek, powodując globalne zamieszanie
Przekonany? To wybierz wariant klucza i dostawy:
Klucze U2F występują w wielu wariantach. Jeśli potrzebujesz klucza z końcówką USB-C, klucza w mniejszym rozmiarze (dzięki czemu „schowasz” go w porcie USB) albo chcesz wykorzystać klucz do przechowywania kluczy GPG/SSH lub osbługi protokołów OATH-HOTP/TOTP, to zobacz pozostałe warianty klucza U2F.
Po opłaceniu przyjdzie e-mail z potwierdzeniem zakupu, a za nim wiadomość z dostępem. Jeśli potwierdzenie nie dotrze w ciągu 15 minut, sprawdź folder ze spamem, a potem napisz do nas.
Przez Przelewy24: szybkim przelewem albo BLIK-iem.
Tak. W kasie zaznaczasz, że potrzebujesz faktury, i podajesz NIP.
Napisz na sklep@niebezpiecznik.pl albo zadzwoń: 12 44 202 44 (w godzinach 10-16). Podaj adres e-mail z zamówienia.
Gadżet
Przydatna szczególnie teraz, gdy częściej rozmawiamy na wideokonferencjach i warto "fizycznie" kontrolować to, czy kamerka coś widzi, czy nie -- a ta zaślepka / osłonka na to pozwala
13,99 zł
Gadżet
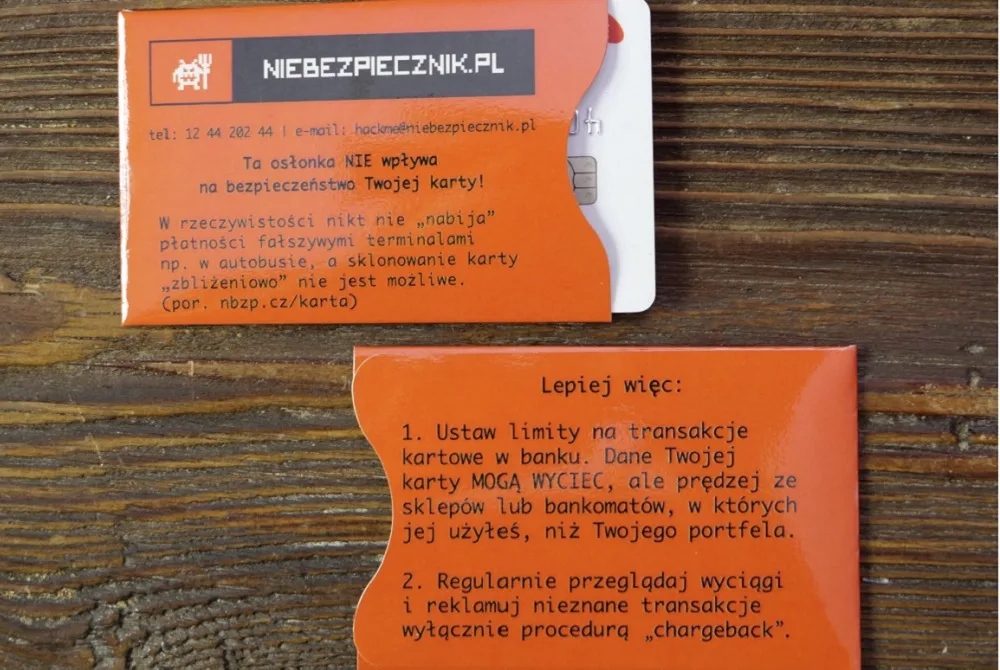
Nasza osłonka zawiera zestaw praktycznych porad, które (w przeciwieństwie do samej osłonki) podniosą bezpieczeństwo Twoich pieniędzy znajdujących się na rachunku powiązanym z kartą płatniczą.
6,99 zł
Nagranie szkolenia
Wszystko co musisz wiedzieć, aby zabezpieczyć swoje konta w serwisach internetowych. Hasła, managery haseł i dwuskładnikowe uwierzytelnienie. Pokażemy ataki, przekażemy rady.
Zapłać, ile chcesz
Używamy plików cookies, żeby sklep działał i żeby mierzyć skuteczność reklam. Szczegóły w regulaminie.